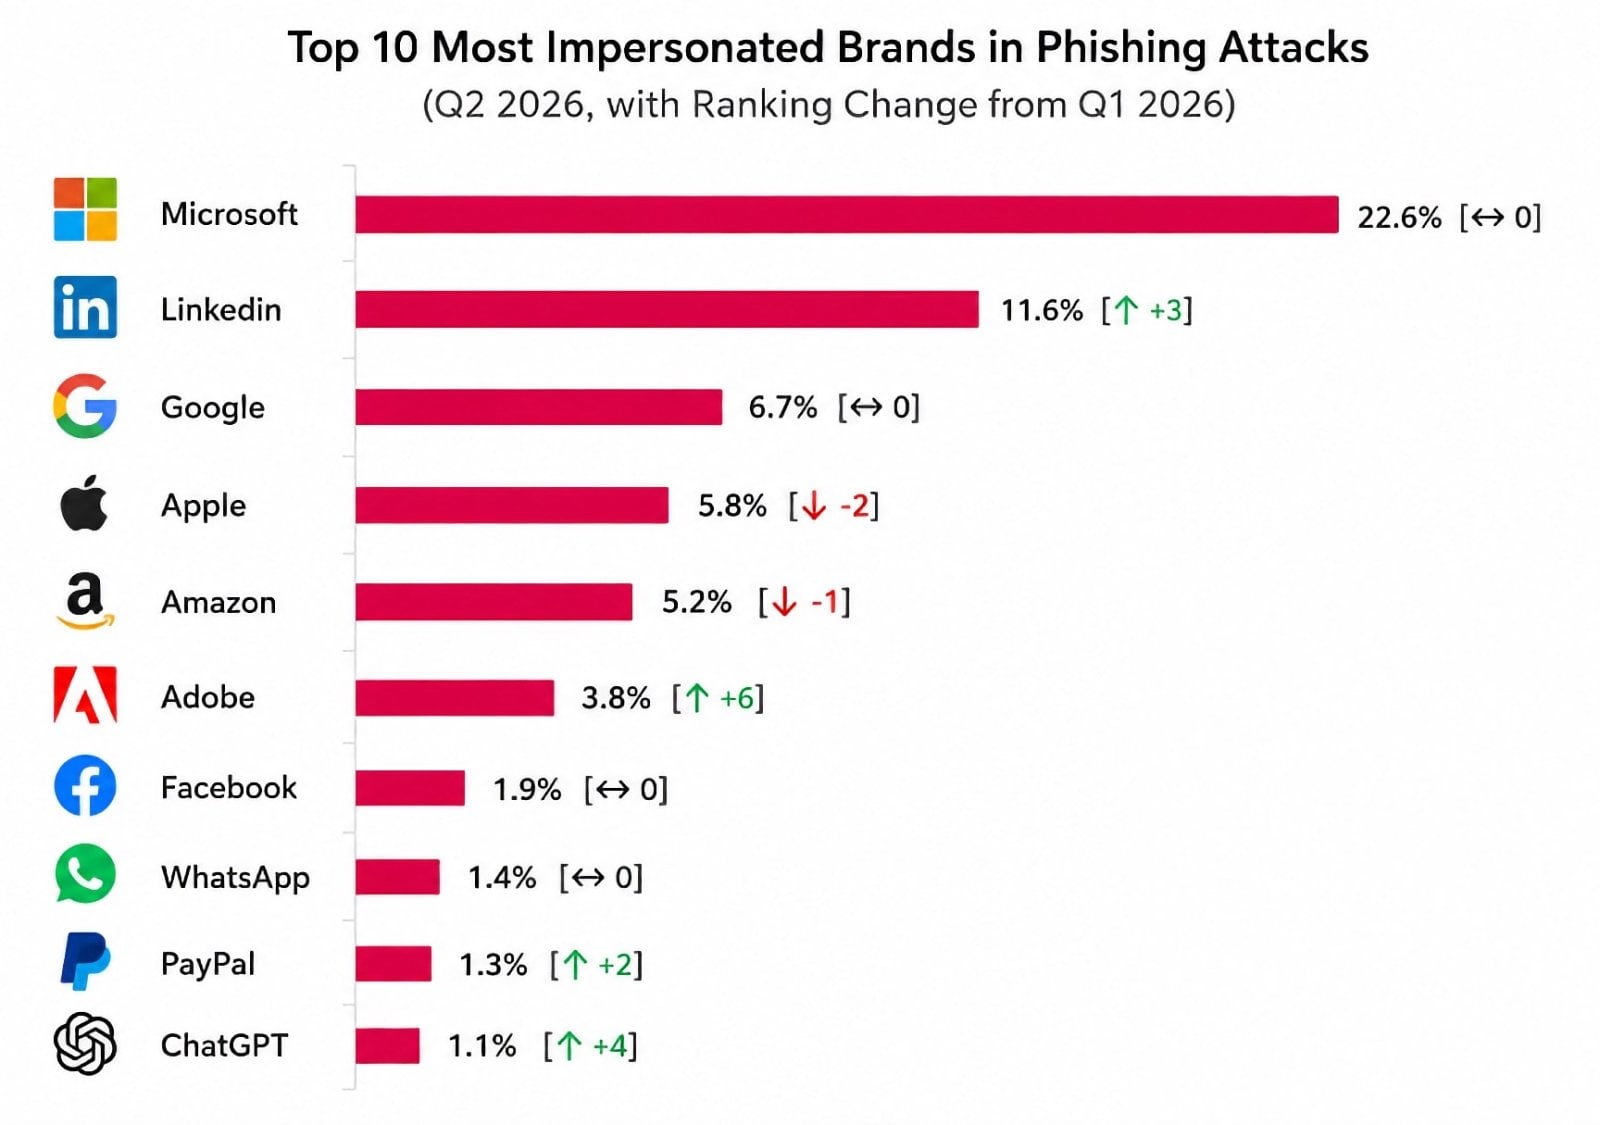
Phishingové útoky stále častěji využívají důvěryhodnost známých značek. Podle pravidelné zprávy Brand Phishing Report společnosti Check Point Software Technologies se kyberzločinci ve 2. čtvrtletí 2026 nejčastěji vydávali za Microsoft. Jeho značka se objevila ve 22,6 % sledovaných phishingových útoků, což stačilo na první místo žebříčku. Útočníci se přitom snaží napodobit nejen vzhled oficiálních zpráv a webů, ale také jejich URL adresy.
Microsoft zůstává hlavním cílem
Za Microsoftem se umístil LinkedIn s podílem 11,6 %, který si oproti předchozímu čtvrtletí polepšil o tři příčky. Třetí skončil Google s 6,7 %, následovaný Applem s 5,8 % a Amazonem s 5,2 %. Do první desítky se dále dostaly značky Adobe, Facebook, WhatsApp a PayPal.
Žebříček uzavírá nováček v podobě ChatGPT s podílem 1,1 %. Přehled na straně 5 reportu zároveň ukazuje, že Adobe zaznamenalo nejvýraznější posun směrem vzhůru, když si polepšilo o šest příček.
ChatGPT láká útočníky na falešné faktury
Právě zařazení ChatGPT do první desítky podle Check Pointu ukazuje rostoucí zájem útočníků o značky spojené s umělou inteligencí. Podvodníci například rozesílají e-maily s falešnými fakturami za ChatGPT Plus. Zpráva napodobuje oznámení o neúspěšné platbě a vyzývá příjemce k aktualizaci platební metody. Odkaz následně vede na stránku, která se snaží získat údaje k platební kartě.
Podle Check Pointu lze očekávat, že podobných útoků bude přibývat. AI služby se stávají běžnou součástí osobního i pracovního života a jejich značky proto získávají pro útočníky stejnou hodnotu, jakou mají dlouhodobě zavedené technologické nebo finanční společnosti. Generativní AI navíc usnadňuje samotnou tvorbu podvodných kampaní, takže k jejich přípravě nemusí být potřeba pokročilé technické znalosti.
Podvodné weby kopírují skutečné stránky
Phishingové kampaně se nespoléhají pouze na samotný e-mail. Útočníci vytvářejí kopie známých webů včetně jejich grafického vzhledu a následně na ně oběti přesměrovávají prostřednictvím e-mailů, SMS zpráv nebo podvodných aplikací. Na falešných stránkách se často nachází formuláře určené ke krádeži přihlašovacích údajů, platebních informací nebo dalších osobních dat.
Check Point v reportu popisuje například kampaň zneužívající značku Michael Kors, která kopírovala celý nákupní proces a snažila se od uživatelů získat platební údaje. Další podvod napodoboval UNIQLO a dokonce odkazoval na skutečné účty této společnosti na sociálních sítích, aby stránka působila důvěryhodněji. Útočníci využívají také falešná upozornění napodobující Apple a iCloud, která tvrdí, že uživateli došlo místo v cloudovém úložišti.
Útočníci spoléhají na pocit naléhavosti
Jedním z hlavních nástrojů phishingu zůstává sociální inženýrství. Podvodné zprávy se snaží uživatele přimět k rychlé reakci například upozorněním na údajně zablokovaný účet, neúspěšnou platbu, vyčerpané úložiště nebo nutnost instalovat aktualizaci. Právě pocit naléhavosti může vést k tomu, že člověk klikne na odkaz bez ověření jeho původu. V některých případech může výsledkem být nejen krádež údajů, ale také stažení malwaru do zařízení.
Top 10 nejčastěji napodobovaných značek
Podle grafu v reportu Check Pointu vypadá pořadí za 2. čtvrtletí 2026 následovně: Microsoft 22,6 %, LinkedIn 11,6 %, Google 6,7 %, Apple 5,8 %, Amazon 5,2 %, Adobe 3,8 %, Facebook 1,9 %, WhatsApp 1,4 %, PayPal 1,3 % a ChatGPT 1,1 %.
Zdroj: Check Point