Nový zákon o kybernetické bezpečnosti, který do českého práva promítá evropskou směrnici NIS2, platí od 1. listopadu 2025. Týká se tisíců českých firem a dalších organizací, které poskytují takzvanou regulovanou službu. Povinnost posoudit, zda se jich zákon týká, přitom leží přímo na jednotlivých organizacích.
NÚKIB v roce 2025 evidoval 203 kybernetických incidentů. Přestože šlo meziročně o 65 případů méně, úřad podle dodaného materiálu upozorňuje, že tento pokles nelze automaticky považovat za zlepšení situace. Roste totiž sofistikovanost útoků a počet velmi významných incidentů se meziročně zdvojnásobil.
Firmy se musí nejprve samy identifikovat
NIS2 staví mimo jiné na principu samoidentifikace. Organizace musí samy posoudit, zda splňují kritéria regulované služby, určit, zda pro ně platí režim nižších, nebo vyšších povinností, a následně se ohlásit NÚKIB.
Stávajícím poskytovatelům regulovaných služeb vypršela lhůta pro registraci na konci roku 2025. Firmy, které svou povinnost nesplnily, by tak podle ANAFRA měly situaci napravit bez zbytečného odkladu.
Po doručení rozhodnutí o registraci mají organizace jeden rok na zavedení požadovaných bezpečnostních opatření. Právě v této fázi se podle ANAFRA nyní nachází většina regulovaných firem.
Pro zařazení do přísnějšího režimu přitom může stačit jediná služba spadající do vyšších povinností. Ty se následně vztahují na celou organizaci.
Za kyberbezpečnost odpovídá vedení
Jedním z klíčových témat je proto rozdělení odpovědnosti. Podle společnosti ANAFRA by nemělo být NIS2 vnímáno jako úkol, který vedení jednoduše předá IT oddělení.
„NIS2 je strategická záležitost vrcholového managementu. Každého se týkají jiné hrozby a jiná míra rizika, neexistuje jedno instantní řešení, které lze vzít a aplikovat na jakýkoli subjekt,“ říká Martin Hnídek, výkonný ředitel společnosti ANAFRA.
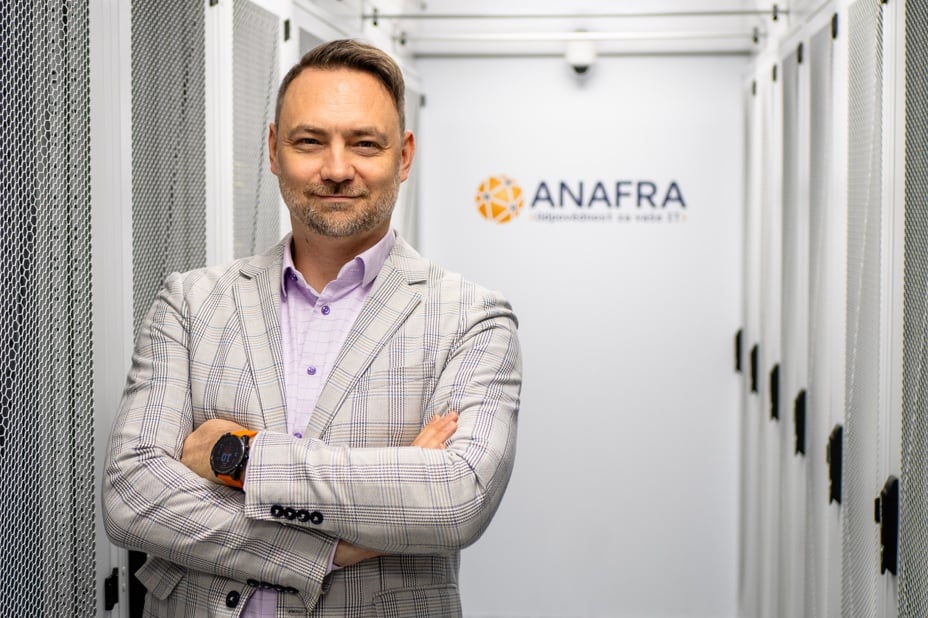
Podle něj může IT dodavatel firmě pomoci s výběrem vhodných technologií a zavedením konkrétních opatření. Nejprve ale musí samotná organizace definovat, jak funguje, jaká rizika řeší a jaká pravidla chce nastavit.
Nejde jen o technologie
Vedení firmy by mělo stanovit bezpečnostní předpisy a metodiku, pravidla pro školení zaměstnanců, požadavky na dodavatele i způsob provádění auditů. Součástí řízení jsou také přístupy, logování, detekce útoků, segmentace sítě a oddělení záloh.
Teprve na základě těchto pravidel může IT vybrat odpovídající nástroje a převést požadavky do konkrétní technické podoby. Kyberbezpečnost se tak podle ANAFRA stává kombinací procesů, lidí a technologií.
Počítejte také s personálními náklady
Splnění požadavků NIS2 nemusí znamenat pouze investice do bezpečnostních technologií, školení a auditů. Významnou položkou mohou být také personální náklady. Podle zkušeností ANAFRA je u firem podléhajících vyšším povinnostem potřeba vyčlenit až čtyři samostatné role, z nichž tři jsou nezastupitelné. To může podle společnosti zvýšit personální náklady až o čtvrtinu.
Výhodu mají organizace, které už mají zavedený systém řízení bezpečnosti například podle ISO 27001 nebo TISAX. Část požadovaných procesů a bezpečnostních opatření už totiž mají nastavenou.
Nejde jen o případné pokuty
V režimu vyšších povinností mohou pokuty dosahovat až 250 milionů korun nebo 2 % celosvětového ročního obratu. V krajních případech může hrozit také dočasný zákaz výkonu řídicí funkce.
Podle ANAFRA by však firmy neměly NIS2 řešit pouze kvůli sankcím. Zavedení funkčního řízení kybernetické bezpečnosti může trvat měsíce až roky a jeho význam přesahuje samotnou organizaci. Kybernetický incident může totiž ovlivnit také zákazníky, dodavatele a další subjekty navázané na její provoz.
IT dodavatel může pomoci, odpovědnost zůstává na firmě
ANAFRA proto doporučuje přistupovat k NIS2 jako k dlouhodobému systému řízení bezpečnosti. IT partner může podle společnosti pomoci s návrhem architektury, výběrem technologií, implementací a provozem jednotlivých opatření, samotné nastavení pravidel a rozhodnutí o přijatelné míře rizika ale musí vycházet z konkrétní organizace.
„IT firma vám může pomoci s kuchařkou a najde správné hrnce, ale vaření je na vás,“ shrnuje Martin Hnídek přístup ANAFRA.
Zdroj: ANAFRA