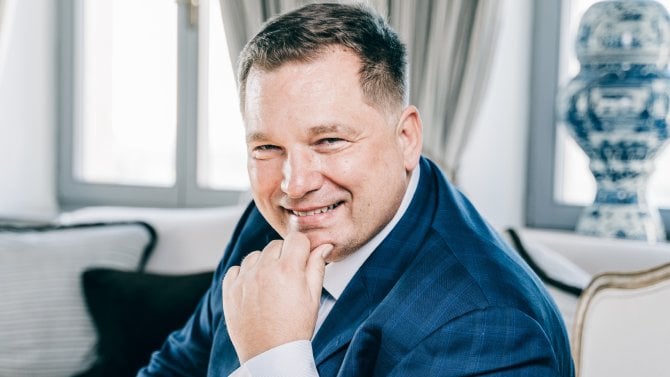
René Pospíšil, zakladatel a country manager IS4 security, přibližuje trendy na trhu s bezpečnostními řešeními pro firmy a vysvětluje, v čem spočívá koncept Vendor Representative Company. Rozhovor se věnuje také významu kvalifikované podpory, automatizaci kybernetické bezpečnosti, novým technologiím v portfoliu společnosti a budování dlouhodobých vztahů s partnery.
Vendor Representative Company jde dál než klasická distribuce
Když jste mluvil vloni s kolegyní Zuzkou, rozhovor byl především o desetileté spolupráci IS4 security s Bitdefenderem. Dnes hodně mluvíte o konceptu Vendor Representative Company. Co se za ten rok změnilo?
Ten koncept jsme samozřejmě budovali delší dobu, ale dnes ho dokážeme mnohem lépe pojmenovat. Nejde nám pouze o to, mít nějakou značku v katalogu a následně ji prodávat partnerům. Soustředíme se na to, co je výhodné pro partnera a následně pro koncového zákazníka.
Když dnes partner řeší bezpečnost, velmi často stojí před otázkou, jaký produkt nasadit, jak ho správně nastavit a jak ho propojit s dalšími řešeními. Bitdefender má velmi široké portfolio, ale pořád řeší především určitou část bezpečnosti. Zákazník potřebuje také například správu privilegovaných účtů, ochranu proti úniku dat, identity management nebo další oblasti.
Naše role je tyto technologie znát, vybrat z nich to, co dává smysl, a pomoci partnerovi vytvořit řešení, které bude fungovat jako celek. Nechceme tedy být jen distributorem produktu, ale partnerovi celý proces co nejvíce usnadnit.
A v čem se koncept Vendor Representative Company liší od klasického distributora?
Základem samozřejmě pořád je distribuční funkce s přidanou hodnotou, ale my jdeme výrazně dál. Výrobce na lokálním trhu zastupujeme tak, jako kdyby tady měl vlastní pobočku. Jelikož známe velmi dobře místní trh, rozhodujeme o marketingu, lokalizaci produktů, tvoříme obchodní strategii, a hlavně dodáváme kvalitní podporu, implementační a presales služby. Výrobci tím pádem šetří náklady, protože nemusejí otevírat vlastní kancelář a budovat kompletní lokální tým.
Zároveň máme lidi, kteří mohou pracovat napříč více vendory. Když náš obchodník nebo partner manager přijde za resellerem, nemusí s ním řešit pouze endpoint security. Může s ním diskutovat také ochranu privilegovaných účtů, identity management, DLP, ochranu sítí nebo archivaci dat.
Výsledkem je výrazně nižší nákladovost celého obchodního procesu, než kdyby měl každý výrobce vlastní tým, který by řešil pouze svou část bezpečnosti.
Portfolio musí dávat smysl partnerům i zákazníkům
Vyhýbáte se ale situacím, kdy si jednotlivé značky ve vašem portfoliu začnou navzájem konkurovat?
Portfolio se snažíme stavět tak, aby se jednotlivé značky překrývaly co nejméně. Pokud nějaký překryv existuje, vybíráme z jednotlivých produktů to nejlepší pro konkrétní typ zákazníka.
Máme například několik řešení pro správu privilegovaných účtů. Víme, které řešení se hodí například pro SMB segment, jaké pro enterprise a které pro konkrétní typ použití.
Než nějakou značku pustíme do širšího partnerského kanálu, může u nás klidně dva nebo tři roky probíhat testování. Začneme s několika partnery, naučíme je s řešením pracovat a sledujeme zpětnou vazbu. Teprve když vidíme, že produkt skutečně funguje a partnerům dává smysl, rozšíříme ho dál.
Takže je vlastně IS4 jakýmsi filtrem, který vybírá, co se na trh dostane?
Ano. Je to určitý kvalifikační proces. Naším úkolem je chránit také partnera. Nechceme, aby něco nasadil, prodal a následně zjistil, že řešení nefunguje podle očekávání. Krátkodobý zisk pro nás není důležitější než dlouhodobě udržitelný vztah mezi vendorem, námi, partnerem a koncovým zákazníkem.
To je také důvod, proč si vybíráme partnery, kteří mají podobné hodnoty. Pokud bychom například věděli, že nějaký partner není schopný zajistit kvalitní nasazení nebo podporu, raději mu určitý projekt nesvěříme anebo ho spojíme s jiným partnerem, který tyto schopnosti má. Jde především o ochranu koncového zákazníka, a tím pádem našeho jména a renomé daného výrobce.
V čem tedy podle vás spočívá největší přidaná hodnota IS4 pro samotného výrobce?
Výrobce získá lokální tým, který zná zdejší prostředí a současně má kompetence, jako kdyby šlo o jeho vlastní pobočku. Děláme lokální marketing, spravujeme české a slovenské weby, řešíme lokalizaci produktů, certifikace i podporu.
U Bitdefenderu například naši lidé přímo spolupracují na překladech produktu. Nejde jen o marketingové materiály. Překládají se také části samotného produktu a dělají to lidé, kteří mu technicky rozumějí. To je důležité třeba u grafického rozhraní, kde nestačí pouze jazyková znalost, ale musíte chápat také technický kontext.
Měsíčně například lokalizujeme desítky tisíc slov jen pro Bitdefender. Současně rozhodujeme o tom, jaké marketingové aktivity budou na českém a slovenském trhu fungovat. To je něco jiného než převzít katalogový list a ceník od centrály a poslat ho dál partnerům.
Reseller má být důvěryhodným poradcem
A proč by měl reseller spolupracovat s IS4 místo toho, aby šel přímo za výrobcem?
Protože reseller získává jedno místo, kde může řešit více částí bezpečnosti. A především získává know-how a podporu. Nechceme, aby partner zůstal pouze prodejcem licence. Chceme, aby byl pro svého zákazníka důvěryhodným poradcem, získal tím pádem větší obraty a otevřel další obchodní příležitosti.
Pokud například partner nemá vlastní SOC, může využít služby, které dokážeme dodat prostřednictvím našeho ekosystému. Jestliže vlastní technické kapacity má, chceme ho naopak naučit co nejvíce věcí tak, aby si služby mohl poskytovat sám a mohl na nich dále vydělávat.
Ve vašich materiálech často používáte pojem „opravdová důvěra“. Co to pro vás konkrétně znamená?
Důvěra má několik vrstev. První je samozřejmě technologická – musíte mít kvalitní technologie a správně je nakonfigurovat. Ještě důležitější je ale lidský aspekt. Musíte být vůči zákazníkovi féroví a snažit se ho skutečně ochránit. A někdy to znamená říct mu něco, co nechce slyšet.
Máme například klienta ze státní správy s asi pěti tisíci licencemi. Provozní tým se bál nasazení na serverech kvůli špatné zkušenosti s jiným řešením. Vysvětlili jsme CIO, že je jeho právo licence nenasadit, ale potom musí přijmout odpovědnost za bezpečnost prostředí.
Nakonec se do 24 hodin rozhodlo o nasazení i na serverové části infrastruktury. To je podle mě příklad opravdové důvěry. Pokud máme zákazníka skutečně chránit, někdy mu musíme říct i nepříjemnou pravdu.
Nedostatek bezpečnostních specialistů zvyšuje význam automatizace
Jak velkým problémem je dnes nedostatek kvalifikovaných lidí v kyberbezpečnosti?
Je to velká výzva. Firmy mají problém sehnat lidi, kteří dokážou bezpečnostní nástroje skutečně provozovat a vyhodnocovat.
Proto je důležitá automatizace. Pokud máte jednoho specialistu, který dokáže analyzovat obrovské množství telemetrických dat, ale potřebovali byste jich deset, nemůžete jednoduše deset lidí sehnat. Potřebujete technologie, které odfiltrují běžné věci a k člověku pošlou jen ty případy, kde je jeho zásah opravdu potřeba.
Bitdefender například využívá AI a automatizaci právě k tomu, aby se bezpečnostní tým nemusel zabývat každou jednotlivou událostí. A pokud zákazník vlastní tým nemá, může využít MDR služby prostřednictvím partnera nebo našeho ekosystému.
Takže podle vás dnes nestačí bezpečnostní produkt jednoduše nainstalovat?
Rozhodně ne. Měli jsme například zákazníka, který se téměř rok nedíval do bezpečnostní konzole. Měl server vystavený do internetu a systém opakovaně upozorňoval na podezřelé pokusy o RDP připojení. Přesto se nikdo nezabýval tím, co se děje.
Po určité době došlo k průlomu a zákazník se divil, jak je možné, že byl napaden. Technologie přitom varovné signály poskytovala už před útokem. Bezpečnost tedy není jen o tom, jaký produkt máte. Je také o tom, kdo ho provozuje, jak je nastavený a jestli se jeho výstupům někdo věnuje.
Jak se podle vás v posledních letech změnily kybernetické útoky?
V drtivé většině útoků dnes vidíme prvek takzvaného Living Off The Land (LOTL). Útočník se snaží co nejméně upozornit na svou přítomnost. Místo toho, aby do systému přinesl vlastní podezřelý software, snaží se získat přístupová práva a potom využívá legitimní nástroje, které už jsou v operačním systému.
To je velký problém, protože klasický bezpečnostní nástroj může velmi dobře poznat škodlivý program, který do systému někdo nahraje. Je ale mnohem složitější poznat, že legitimní nástroj používá někdo způsobem, který legitimní není. Do této kategorie patří například PowerShell nebo BitLocker.
PHASR omezuje zneužívání legitimních nástrojů
Právě tady se dostáváme k PHASR. Co tato technologie dělá?
PHASR je součást přístupu označovaného jako DASR – Dynamic Attack Surface Reduction, tedy dynamické snižování útočné plochy. Myšlenka je jednoduchá: pokud určitý uživatel nějaký legitimní nástroj nepotřebuje, není důvod mu ho nechávat dostupný.
Vezměte si PowerShell. Je to legitimní nástroj Windows, ale proč by ho měla běžná sekretářka používat? Přesto je standardně dostupný prakticky všem. Útočník ho pak může využít jako součást útoku.
Bitdefender PHASR dokáže na základě chování uživatele, zranitelností zařízení a dalších dat vyhodnotit, kdo daný nástroj skutečně potřebuje. U uživatele, který ho nepotřebuje, ho může omezit. U administrátora ho naopak nechá dostupný, ale může zároveň omezit některé nebezpečné způsoby jeho použití. Tím se útočníkovi zmenší prostor, v němž může pracovat.
Proč je vlastně PowerShell standardně dostupný, když je to z bezpečnostního hlediska problém?
Protože by bylo velmi náročné ručně překonfigurovat každý počítač ve firmě. Upřímně řečeno, je to do značné míry otázka lidského faktoru. Administrátor ví, že by měl některé nástroje omezit, ale má desítky nebo stovky dalších úkolů.
Nemůže ale taková automatizace zablokovat i něco, co konkrétní člověk skutečně potřebuje?
False positive se samozřejmě může stát. Proto systém využívá specializované AI modely, které analyzují riziko podle chování konkrétního uživatele. Cílem je odlišit legitimní použití od podezřelého.
Nejde tedy o jednoduché pravidlo typu „PowerShell zakázat všem“. Administrátor ho může potřebovat, běžný uživatel nikoli. Technologie se snaží pracovat s tímto kontextem.
Můžete uvést konkrétní scénář, kde taková ochrana dává smysl?
Měli jsme případ, kdy byl v jednom prostředí útok veden prostřednictvím legitimního nástroje BitLocker. Dosavadní bezpečnostní řešení útok nedokázalo zastavit, protože BitLocker sám o sobě není škodlivá aplikace.
To přesně ukazuje, proč se bezpečnost musí posouvat od pouhého hledání malwaru také k prevenci zneužití legitimních nástrojů.
Portfolio rozšiřují ochrana průmyslových sítí i správa zařízení
Co vám v nabídce před rokem chybělo a jaký problém jste se rozšířením portfolia snažili vyřešit?
U některých oblastí máme více značek, protože nechceme zákazníka nutit do jednoho řešení. Produkty se mohou lišit cenou, funkcemi nebo cílovým segmentem a my pak dokážeme vybrat to, co konkrétnímu zákazníkovi dává největší smysl.
Zaznamenáváme větší poptávku z oblasti ochrany průmyslových sítí, kde Endian umožňuje jednoduchou správu díky Endian Switchboard a specializovaným, cenově dostupným UTM appliancím pro průmysl 4.0. Díky edge computing schopnostem tohoto řešení a možnosti spouštění jakýchkoliv aplikací přímo v Dockeru je toto řešení velmi oblíbené.
Rozšířili jsme portfolio o další řešení od výrobce Netwrix, který nejenže pokrývá DLP řešení Endpoint Protector, jež chrání i proti úniku dat skrze AI agenty ve stínovém IT a zároveň řeší AI based klasifikaci dat, ale pokrývá také širší oblasti zabezpečení Active Directory, identity managementu a podobně.
Hodně se dnes soustředíme například na mobilní platformy, jako je Hexnode, který se zaměřuje na unified endpoint management, tedy jednotnou správu všech koncových zařízení od mobilních po klasické operační systémy. Dále dodáváme Mini Orange, které řeší cenově dostupné MDM, vícefaktorové ověřování a identity DLP a PAM.
Správa privilegovaných účtů doplňuje ochranu koncových zařízení
Proč je správa privilegovaných účtů tak důležitá kromě endpointové ochrany?
Protože jde o dvě různé disciplíny, které se ale musejí doplňovat. Bitdefender chrání koncové stanice, servery a cloudová prostředí. Pokud ale někdo získá administrátorský účet, může obejít celou řadu bezpečnostních opatření.
Představte si například situaci, kdy administrátor odejde z firmy a jeho účet zůstane někde aktivní. Nebo když se útočníkovi podaří získat doménový administrátorský účet. V tu chvíli může získat přístup k celé infrastruktuře.
Měli jsme zákazníka, který měl endpointovou ochranu, ale neměl dobře vyřešenou správu administrátorských hesel a účtů. Útočník nakonec získal doménového administrátora a mohl zašifrovat celé prostředí. V takové situaci je jedno, jak dobrý máte jeden konkrétní bezpečnostní nástroj.
To je podle mě klíčová věc: bezpečnost není o jednom produktu. Je o správném propojení technologií, procesů a lidí. Pak vše funguje, jak má.
Vzdělávání partnerů je investicí do jejich samostatnosti
Jednou z vašich priorit je vzdělávání partnerů. Proč je pro vás tak důležité?
Protože chceme, aby partner nebyl pouze prostředníkem mezi výrobcem a zákazníkem. Potřebujeme, aby měl technické i obchodní know-how.
Děláme školení v Praze, ale také v regionech – například v Olomouci, Bratislavě nebo dalších lokalitách. Chceme být partnerům co nejblíž. V Bratislavě se například stěhujeme do větších prostor, abychom mohli naše aktivity dále rozvíjet.
Cílem není, aby partner při každém problému volal nám. Naopak. Chceme ho vyškolit tak, aby dokázal většinu věcí řešit sám a mohl zákazníkovi poskytovat vlastní služby.
U větších projektů, například nad 500 uživatelů, doporučujeme být u prvních implementací společně s partnerem. U středního segmentu je ale naším cílem, aby partner dokázal řešení provozovat samostatně.
Rozhoduje dlouhodobá spolupráce a kvalita
Jak tedy vybíráte partnery, se kterými chcete dlouhodobě spolupracovat?
Ne každý partner je vhodný pro náš model. Někteří se soustředí především na rychlý zisk, jiní chtějí dlouhodobě budovat kvalitu. My preferujeme druhou skupinu.
Souvisí s tím i certifikace a kontrola kvality. Když například přijde lead od zákazníka, nechceme ho předat partnerovi, o kterém víme, že projekt technicky nezvládne. Proto sledujeme kvalifikaci partnerů a někdy děláme i namátkové kontroly kvality nasazení. Opět se vracíme k tomu samému: cílem není pouze prodat licenci, ale vytvořit důvěryhodné prostředí pro koncového zákazníka.
Promítá se do vašeho výběru značek také současná geopolitická situace a otázka, kde jsou uložena firemní data?
Určitě. Jedním z kritérií je pro nás také to, jakým způsobem vendor pracuje s daty a kde mohou být uložena. Máme v portfoliu evropské technologické společnosti, například Bitdefender, a také další evropské výrobce. Pro některé zákazníky je důležité, aby jejich data zůstávala v Evropské unii, případně přímo v České republice, nebo aby mohli řešení provozovat on-premise.
Neříkám, že cloud je špatně. Naopak, v mnoha případech výrazně zjednodušuje správu. Je ale potřeba vědět, jaká data do něj posíláte, kde jsou uložena a pod jakou jurisdikci spadají.
Vendor Representative Company je cesta, ne konečný stav
Když se za rok znovu potkáme, co byste chtěl, aby bylo u IS4 security jinak než dnes?
Budeme dál rozšiřovat portfolio o technologie, které na českém a slovenském trhu dávají smysl pro partnerský kanál. Chceme, aby na nich partner dokázal vydělávat a dál investovat do lidí a služeb.
Pokračovat budeme také v regionálním rozvoji a službách kolem lokálního MDR. Někteří partneři mají vlastní expertní týmy, jiní je nemají – v obou případech jim chceme nabídnout technologie a podporu, které jim umožní být pro zákazníka silnějším partnerem.
Takže koncept Vendor Representative Company je podle vás spíš cesta než hotový stav?
Přesně. Cesta je cíl. Musíme pokračovat v tom, co partnerům funguje a co oceňují, ale zároveň zůstat pokorní a naslouchat jejich zpětné vazbě.
Trh se mění, technologie se mění a mění se i potřeby partnerů. Proto chceme být čím dál blíž zákazníkovi, dál rozvíjet naše lidi, portfolio i služby. A především chceme, aby to celé dávalo smysl nejen nám a vendorům, ale hlavně partnerům a jejich zákazníkům.
Zdroj: Channeltrends